28일에 공격을 확인하고 29일에 공지했습니다
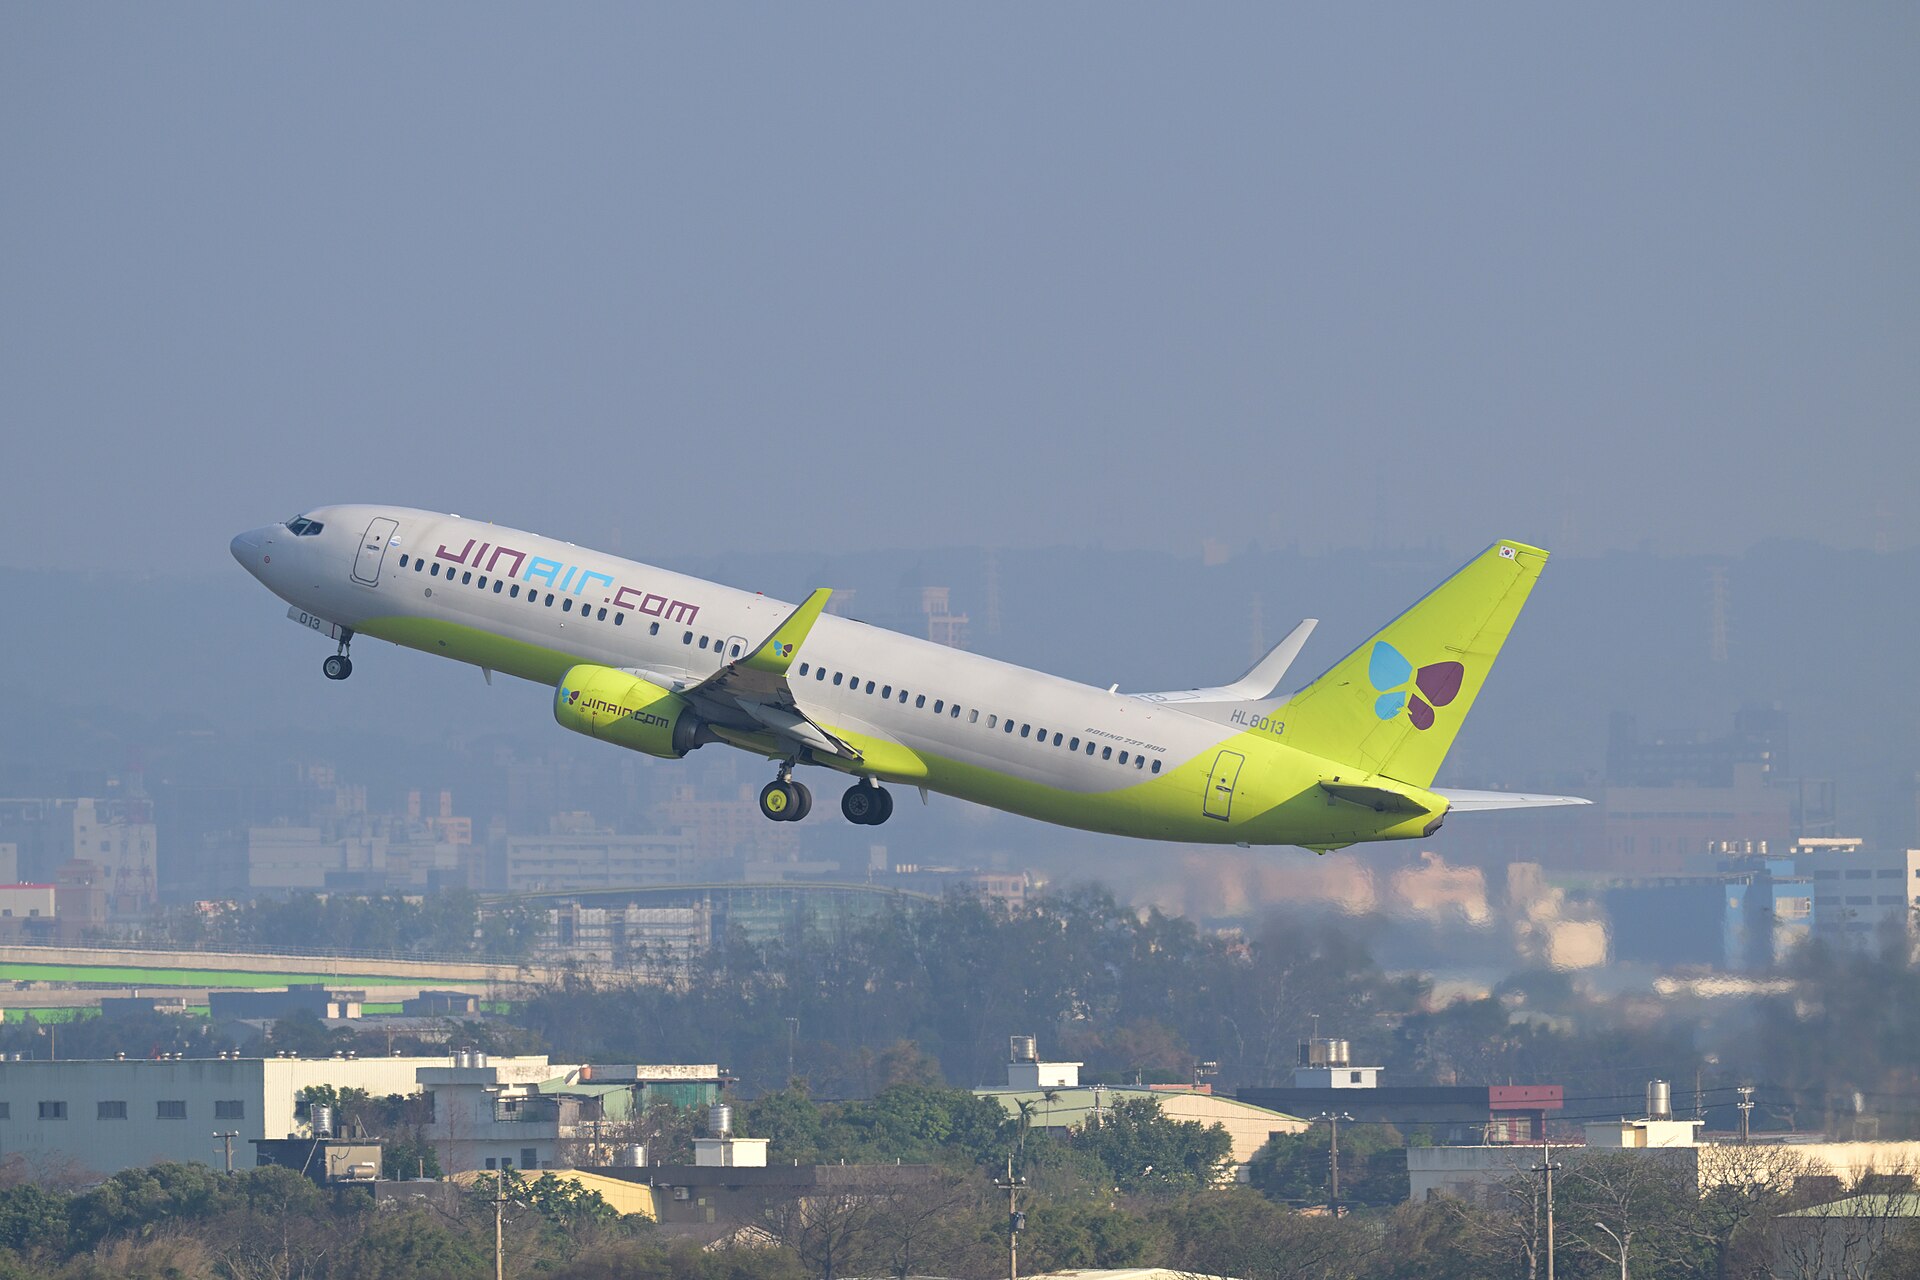
진에어는 28일 회원정보 조회 API에 비정상적인 외부 접근이 있었다고 확인하고 공격 IP를 차단했습니다. 공지는 29일 홈페이지에 올라왔고, 지금까지 확인된 피해는 1,454명입니다. 조사는 계속되고 있어 숫자가 바뀔 수 있습니다.
빠져나간 건 이 여덟 가지
아이디, 이름, 생년월일, 성별, 국적, 휴대전화번호, 이메일 주소, 최근 로그인 일시입니다. 한국어 사이트 회원뿐 아니라 국적이 외국으로 등록된 회원 정보도 이 항목에 들어갑니다.
안 샜다고 회사가 밝힌 것
비밀번호와 금융정보, 결제 내역은 유출되지 않았다고 합니다. 지금까지 악용 사례나 2차 피해도 확인되지 않았습니다.
회사는 공격 경로가 된 시스템을 차단한 뒤 삭제했고, 관계 기관에 신고했습니다. 24시간 비상 모니터링도 돌리고 있습니다.
이메일이 오면 링크는 누르지 마세요
피해 회원에게는 이메일로 개별 안내가 갑니다. 진에어는 항공권 예약 확인이나 환불 안내를 사칭한 피싱 메일과 문자를 조심하라고 당부했습니다. 모르는 링크와 첨부 파일은 열지 말고, 요청받은 개인정보는 입력하지 마세요.
대한항공과 아시아나항공에 이어 이어 나온 사고로 보도됐습니다.
출처 및 기준 정보
2026-10-30T01:19:39.578Z
데일리시큐 · 2026-10-29 ↗뉴시스 · 2026-10-29 ↗전자신문 · 2026-10-29 ↗경향신문 · 2026-10-29 ↗위키미디어 커먼스 · 4300streetcar ↗
 NOW · 10/29돌고래유괴단 2심, 어도어에 10억 배상