28日に攻撃を確認、29日に告知
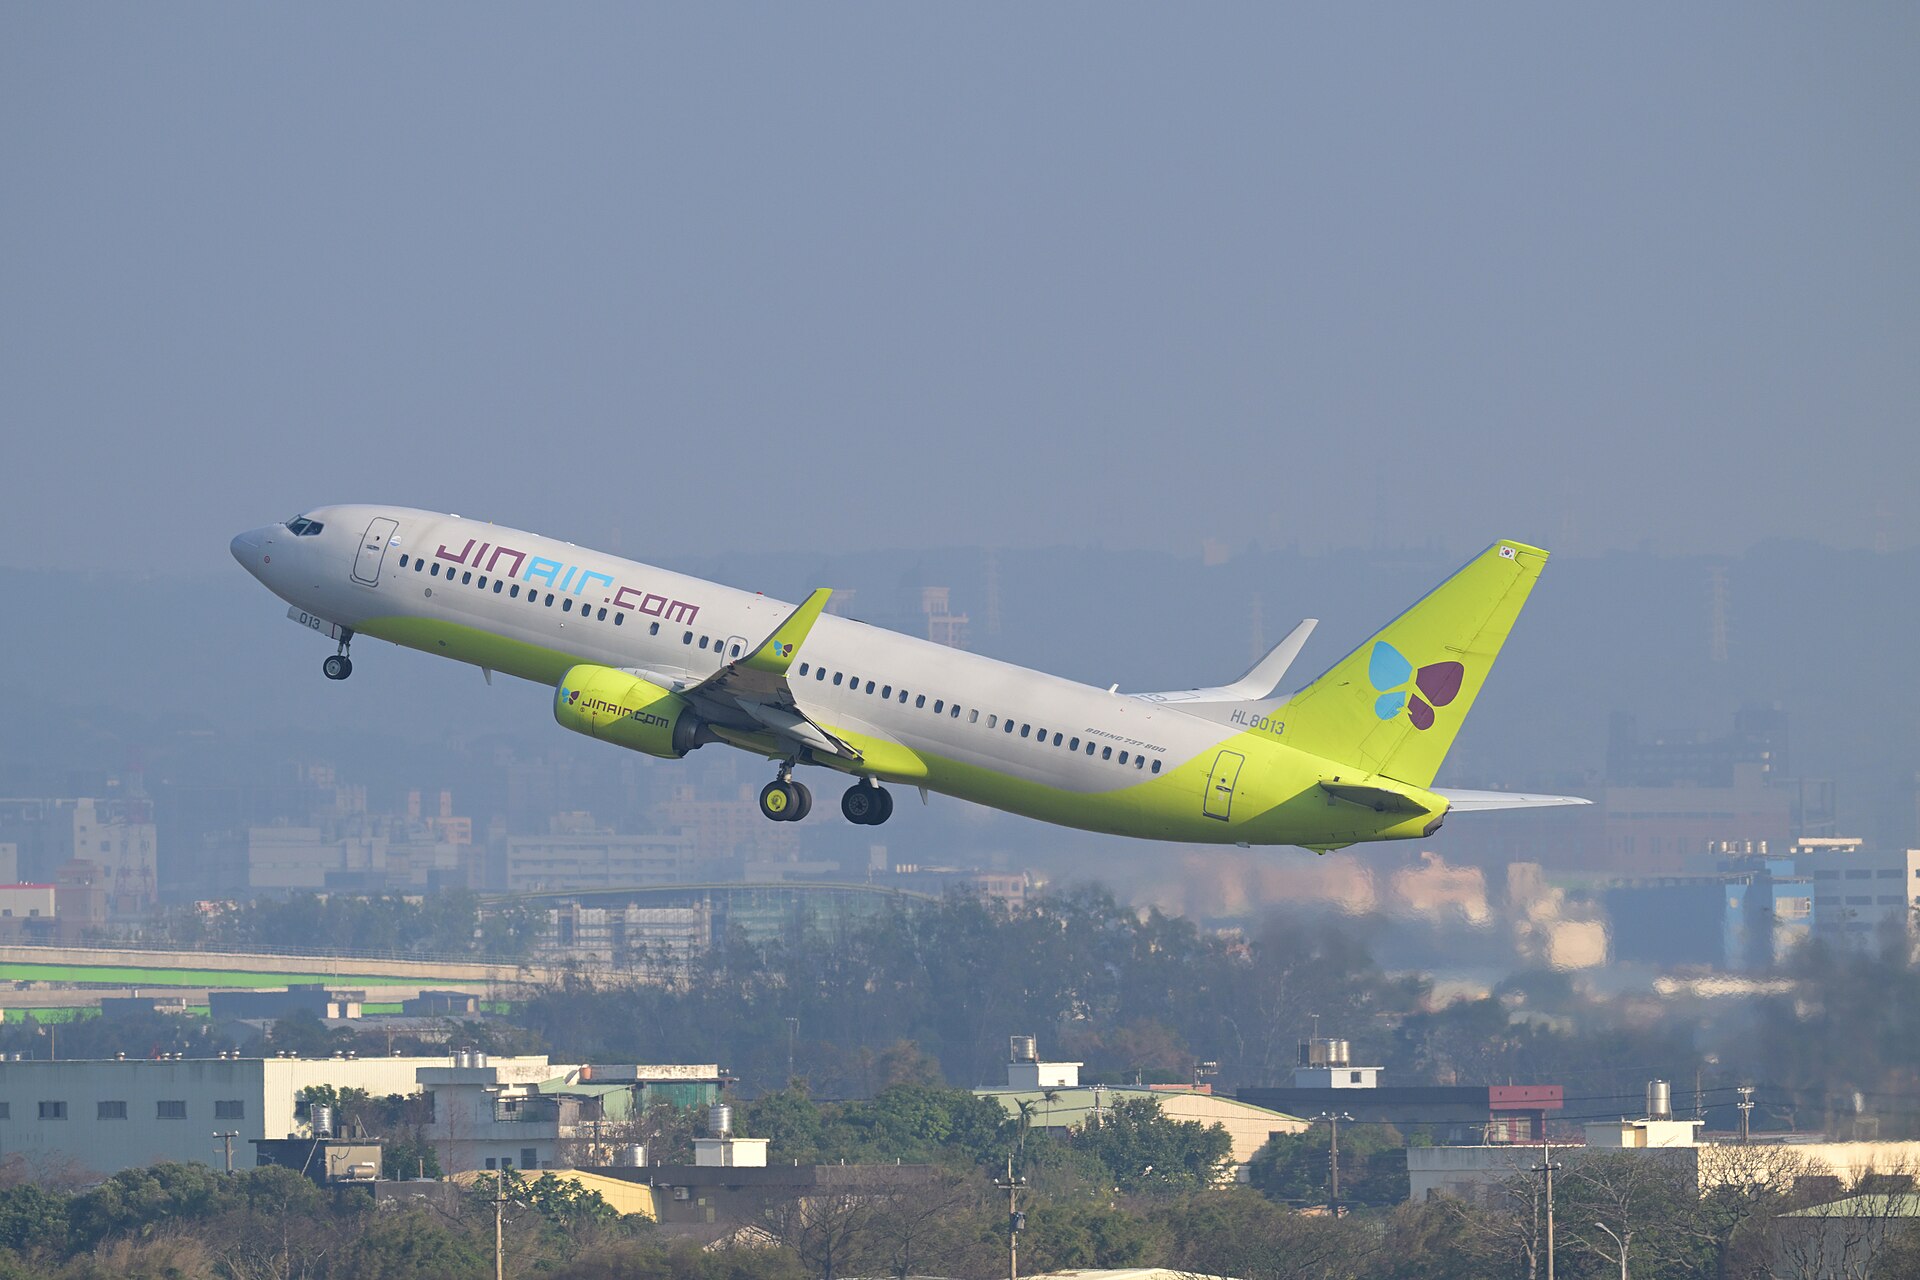
同社は28日、会員情報照会APIへの異常な外部アクセスを確認し、攻撃元のIPを遮断した。告知は29日にホームページに掲載。これまでに確認された被害は1,454人で、調査は続いており人数は変わる可能性がある。
流出した8項目
ユーザーID、氏名、生年月日、性別、国籍、携帯電話番号、メールアドレス、最終ログイン日時。外国籍で登録された会員も同じ項目が対象となる。
同社が「無事」とする情報
パスワード、金融情報、決済履歴は流出していないという。悪用や二次被害も現時点で確認されていない。
攻撃経路となったシステムは遮断のうえ削除し、関係機関に届け出た。24時間の緊急モニタリングも行っている。
メールが届いてもリンクは押さない
被害会員には個別にメールで通知される。ジンエアーは、予約確認や返金案内を装うフィッシングに注意するよう呼びかけた。不明なリンクや添付ファイルは開かず、求められても個人情報は入力しないこと。
大韓航空、アシアナ航空に続く事案と報じられている。
出典・基準情報
2026-10-30T01:19:39.578Z
デイリーセキュ · 2026-10-29 ↗ニューシス · 2026-10-29 ↗電子新聞 · 2026-10-29 ↗京郷新聞 · 2026-10-29 ↗ウィキメディア・コモンズ · 4300streetcar ↗
 NOW · 10/29ドルフィン誘拐団、控訴審も10億ウォン賠償